


Bei einem IT-Sicherheitsvorfall sofort richtig zu handeln sowie mögliche Folgen zu beherrschen, ist ein klarer Geschäftsvorteil. Hier kommt das Incident Response Team (IRT) von SHD ins Spiel: Fachexperten, die darauf spezialisiert sind, schnell und gezielt auf Cyberangriffe, Systemausfälle und Datenschutzverletzungen zu reagieren. Im Ernstfall verlieren Sie also keine wertvolle Zeit mit der Suche nach Spezialisten, sondern minimieren den finanziellen Schaden durch zugesicherte, sofortige Hilfe im Rahmen unseres Managed Services.
Leistungsumfang aller Pakete
- Zugriff auf das SHD Incident Response Team
- Qualifizierte Erstbewertung eines gemeldeten Sicherheitsvorfalls
- Unterstützung bei Analyse, Eindämmung und Wiederherstellung
- Koordination erforderlicher Incident-Response-Aktivitäten
- Unterstützung bei Remote- und Vor-Ort-Maßnahmen gemäß SLA
- Regelmäßige Abstimmung zum Service
Zusätzlich ab PRO
- Festes jährliches Kontingent für Incident-Response-Leistungen
- Möglichkeit, Teile des Kontingents für präventive Security-Leistungen einzusetzen
Zusätzlich in MAX
- Deutlich erweitertes Incident-Response-Kontingent
- Höheres Kontingent für präventive Security-Leistungen
Kostenmodell: Pauschale pro Monat + Einsatzkosten (abzgl. Kontingent)


“Wir richten uns technologisch und organisatorisch nach den Vorgaben für APT-Response-Dienstleister im Sinne §3 BSIG und sind Mitglied im Cyber-Sicherheitsnetzwerk des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Für die professionelle Analyse stellt unser Response-Team die passende Hardware bereit – von der Monitoring-Firewall zur Prüfung des Netzwerkverkehrs bis hin zur Forensik-Workstation zur leistungsfähigen Beweis-Auswertung.”
Thomas Beckert
Cyber Security Consultant & ISB
Service-Pakete im Überblick
| Leistung | Base | Pro | Max |
|---|---|---|---|
| 24/7 Incident Response Hotline |

|
|
|
| Telefonische Erstberatung |
|
|
|
| Unterstützung bei System-Isolierung |
|
|
|
| Unterstützung bei Schadsoftware-Bereinigung |
|
|
|
| Post-Incident-Reporting |
|
|
|
| SLA remote NBD |
|
|
|
| SLA vor Ort NBD |
|
|
|
| Jour Fixe halbjährlich |
|
|
|
| Incident Response Team |
|
|
|
| Kontingent für IR-Leistungen / Jahr |

|
40 h | 75 h |
| Umwandlung in Security-Leistungen / Jahr |
|
20 h | 40 h |
Hinweis für SHD Bestandskunden: Sie nutzen bereits unsere 24/7 Admin-Hotline und haben Interesse an unserem Incident Response Service? Sprechen Sie uns für ein besonderes Angebot an!
Sie sind Opfer eines Cyberangriffs?
Für die initiale Meldung eines Sicherheitsvorfalls erreichen Sie unsere 24/7-Hotline* unter:
* Anruf kostenfrei aus dem dt. Fest- und Mobilfunknetz. Die Prüfung und Bearbeitung Ihrer Meldung erfolgt unter Berücksichtigung unserer Kapazitäten. Hilfeleistungen für Vertragskunden unseres Hauses haben dabei Vorrang.
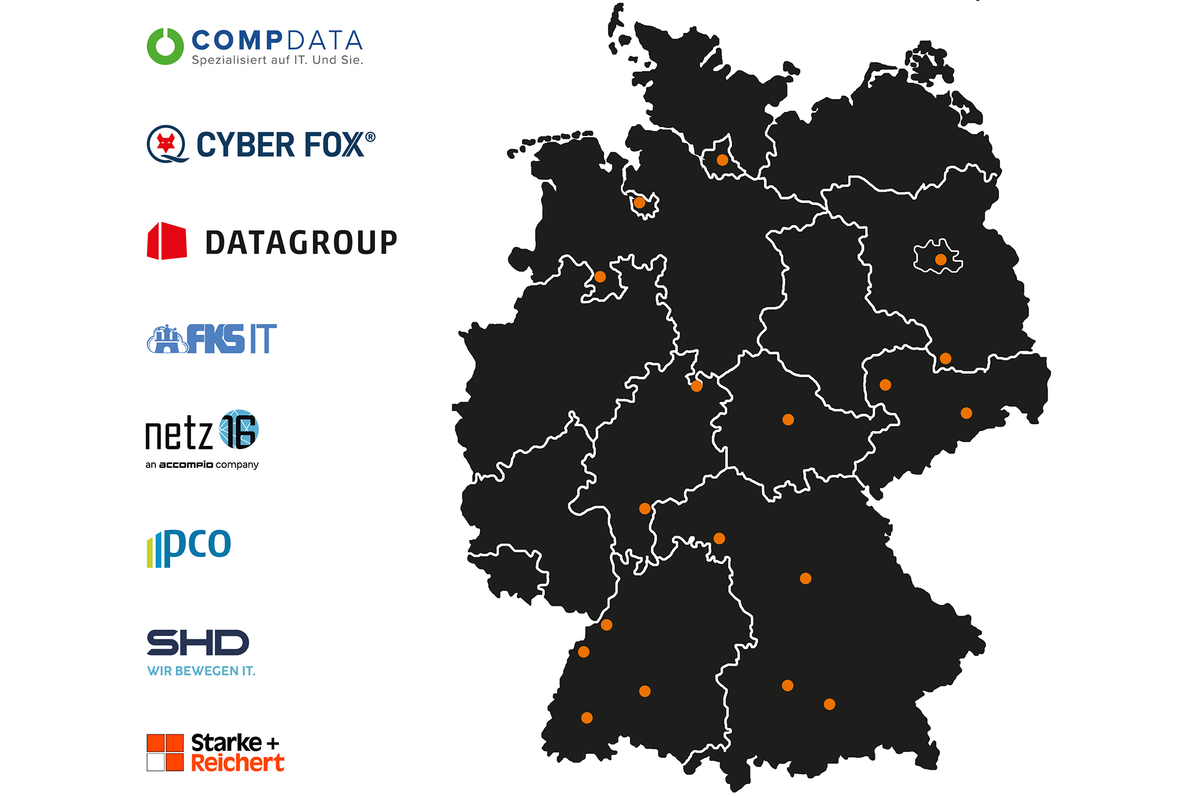
SHD ist Mitglied des DIRT.
Das Deutsche Incident Response Team (DIRT.) ist ein deutschlandweites Netzwerk für die IT-Cyberkrisen-Bewältigung. Es besteht aus über 50 BSI-Vorfall-Experten und 4.500 IT-Spezialisten aus allen Bereichen.
Dank regionaler mobiler Notfall-Rechenzentren kann das Netzwerk aus Einsatzleitern und IT-Forensikern schnell vor Ort Hilfe bei der IT-Wiederherstellung leisten.
Häufige Fragen zu Incident Response
Was ist ein Incident Response Plan?
Was ist ein Incident Response Plan?
Ein Incident Response Plan beschreibt den technischen Ablauf bei der Vorfallbewältigung. Dieser kann sich beispielsweise an den fünf Phasen der NIST Incident Bewältigung orientieren: Identifikation, Eindämmung, Beseitigung, Wiederherstellung und Lessons Learned. Der Begriff wird oft mit dem IT-Notfallplan oder dem Wiederanlaufplan verwechselt. Beide sind Teil des IT-Notfallhandbuchs, das definiert, wie Ihr Unternehmen auf IT-Sicherheitsvorfälle reagiert. Es beschreibt klare Abläufe, Verantwortlichkeiten und Kommunikationswege, damit Risiken schnell erkannt und Schäden effektiv begrenzt werden.
Welche Tools für Incident Response sind sinnvoll?
Welche Tools für Incident Response sind sinnvoll?
Für ein effektives Incident Response Management werden SIEM‑ und EDR/XDR‑Lösungen zur Erkennung von sicherheitsrelevanten Ereignissen benötigt. Forensik‑Werkzeuge unterstützen die technische Analyse eines Vorfalls, während SOAR‑Funktionen eine schnelle, standardisierte Reaktion ermöglichen. Eine Netzwerk-Segmentierung - zum Beispiel über Firewalls, ACLs oder SDN – dient dem Containment betroffener Systeme. Zudem sichern Ticket‑ und Dokumentationssysteme eine nachvollziehbare Bearbeitung des IT-Sicherheitsvorfalls. Auf Wunsch integriert SHD passgenaue Software-Lösungen in Ihre IT-Landschaft und begleitet Sie beim Aufbau eines effektiven Incident Response Managements.
Was ist der Unterschied zwischen Incident Response, Disaster Recovery und Business Continuity?
Was ist der Unterschied zwischen Incident Response, Disaster Recovery und Business Continuity?
Incident Response beschreibt das strukturierte technische Vorgehen bei Sicherheitsvorfällen, insbesondere Cyberangriffen. Disaster Recovery fokussiert sich auf die Wiederherstellung von IT‑Systemen und Daten nach schwerwiegenden Störungen, etwa durch Hardwaredefekte, Ransomware oder physische Schäden im Rechenzentrum. Business Continuity stellt hingegen sicher, dass kritische Geschäftsprozesse auch während und nach Störungen funktionsfähig bleiben. Dazu gehören organisatorische Maßnahmen, Priorisierungen und Ausweichszenarien – beispielsweise der Betrieb zentraler Geschäftsbereiche mit reduzierter IT‑Funktionalität oder das Arbeiten von alternativen Standorten aus.